DNSSEC:n käyttäminen
Katso video-opas
DNSSEC on DNS-protokollan laajennus, jonka avulla DNS-tietoja voidaan allekirjoittaa toimialuenimen selvittämisen suojaamiseksi. Lisätietoja DNSSEC:stä ja sen käytöstä löytyy ICANNin verkkosivustolta sekä dokumentista DNSSEC Operational Practices.
Plesk antaa sinun suojata isännöityjen toimialueiden DNS-tiedot DNSSEC-tekniikalla. Voit tehdä seuraavaa:
Avaimen luontia ja korvausta koskevien asetusten määritys.
Toimialueen vyöhykkeiden allekirjoitus ja allekirjoituksen poisto DNSSEC-määritysten mukaisesti.
Vastaanota ilmoituksia.
Näytä ja kopioi DS-resurssitietueet.
Näytä ja kopioi DNSKEY-resurssitietuesarjat.
Vaatimukset
Plesk for Linux ja Bind DNS server tai Plesk for Windows ja Microsoft DNS Server.
DNSSEC on maksullinen laajennus. Se sisältyy Plesk Web Host- ja Plesk Web Pro -painoksiin ilmaiseksi.
DNSSEC-tuen ottaminen käyttöön
Ota DNSSEC-tuki käyttöön asentamalla Plesk DNSSEC -laajennus (Laajennukset > Laajennuskatalogi).
DNSSEC-oletusasetusten määritys
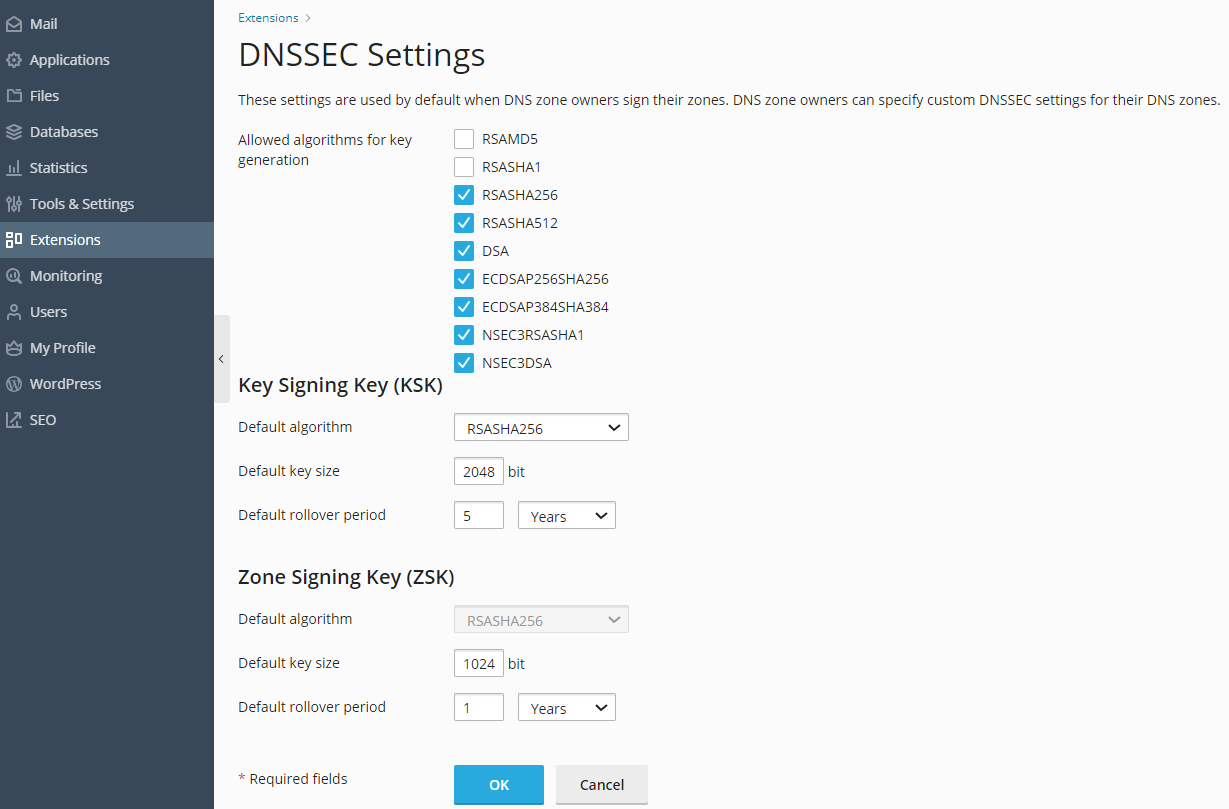
DNSSEC-oletusasetukset löytyvät kohdasta Työkalut ja asetukset > Laajennukset > DNSSEC. Voit muuttaa oletuskäytäntöä Key Signing Key (KSK)- ja Zone Signing Key (ZSK) -avainparien luontiin.
Suositeltu käytäntö KSK:lle ja ZSK:lle:
-
Käytä pitkää avainta ja pitkää korvausjaksoa KSK:lle (Key Signing Key).
Aina kun Key Signing Key päivitetään, vyöhykkeen omistajan täytyy päivittää DS-tietueet päätoimialueen vyöhykkeessä. Suositeltu käytäntö auttaa päivittämään DS-tietueet päätoimialueen vyöhykkeessä mahdollisimman harvoin heikentämättä suojausta.
-
Käytä lyhyempää avainta ja lyhyempää korvausjaksoa ZSK:lle (Zone Signing Key).
Vyöhykkeen allekirjoitusavain päivitetään automaattisesti. Suositeltu käytäntö säästää järjestelmäresursseja heikentämättä suojausta.
Kun isännöintiasiakkaat allekirjoittavat vyöhykkeensä, he voivat käyttää oletusarvoja tai määrittää eri arvot. Lisätietoja on sivulla DNSSEC:n käyttö toimialueilla.
DNS-vyöhykkeiden suojaaminen DNSSEC:llä
DNSSEC:n käyttämiseksi toimialueen omistajien täytyy allekirjoittaa DNS-vyöhykkeensä. Lisätietoja on sivulla DNSSEC:n käyttö toimialueilla.
Avainten korvaus Pleskissä
DNS-katkon estämiseksi toimialueelle Plesk käyttää useampaa kuin yhtä avainta KSK:na ja useampaa kuin yhtä avainta ZSK:na. Aiemmin luotu avain on rinnakkain uuden avaimen kanssa jonkin aikaa, jotta kaikki DNS-vyöhykkeen muutokset ehtivät tulla voimaan. Vanhentuneet avaimet poistetaan automaattisesti.
KSK-korvaus
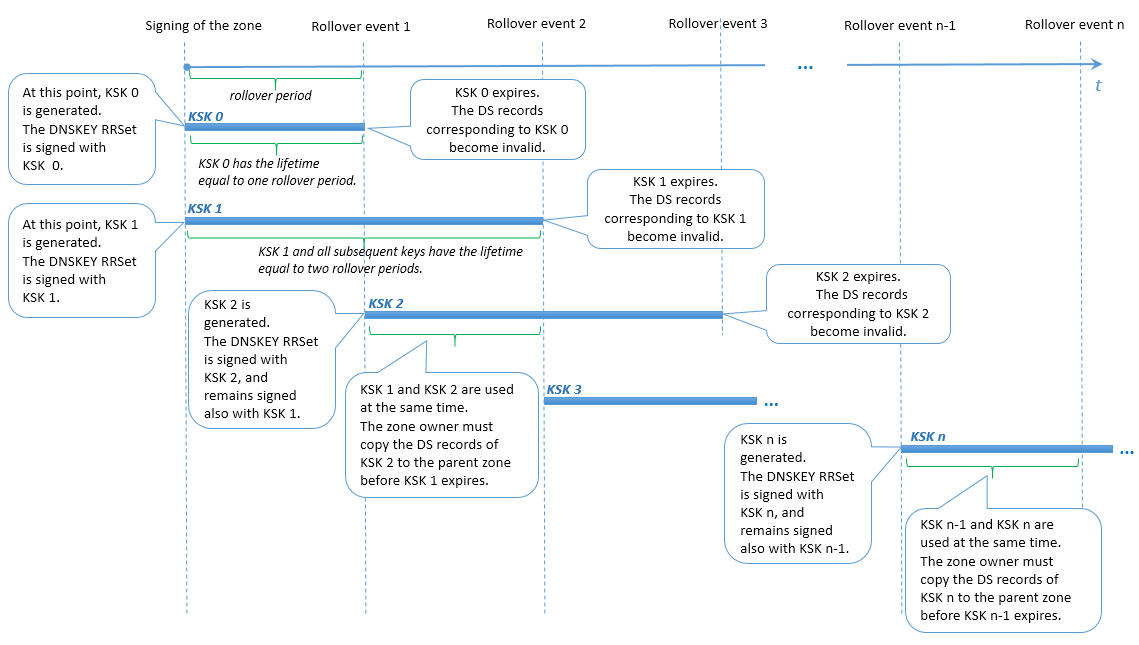
Plesk käyttää muunnelmaa Double-RRset-menetelmästä allekirjoitusavainten korvaamiseen. Ero on siinä, että Plesk käyttää kahta allekirjoitusavainta jokaisen korvausjakson aikana. Tämä antaa toimialueen vyöhykkeen omistajalle riittävästi aikaa päivittää vastaavat DS-tietueet päätoimialueen vyöhykkeeseen (esimerkiksi aika korvaustapahtumien 1 ja 2 välillä alla olevassa kaaviossa).
Käyttäjän toimet KSK-korvauksessa
Toimialueen vyöhykkeen omistajalle ilmoitetaan korvauksesta ja tarpeesta päivittää DS-tietueet päätoimialueen vyöhykkeessä. DS-tietueet vanhentuvat, kun vanhin KSK umpeutuu ja uusin KSK luodaan (esimerkiksi korvaustapahtumassa 2 alla olevassa kaaviossa). Jos toimialueen vyöhykkeen omistaja ei päivitä DS-tietueita päätoimialueen vyöhykkeessä, toimialue lakkaa selvittymästä yhden korvausjakson kuluttua ilmoituksesta.
Muista: Tällä hetkellä toimialueen vyöhykkeen omistajalle lähetettävän ilmoituksen tekstiä ei voi mukauttaa.
ZSK-korvaus
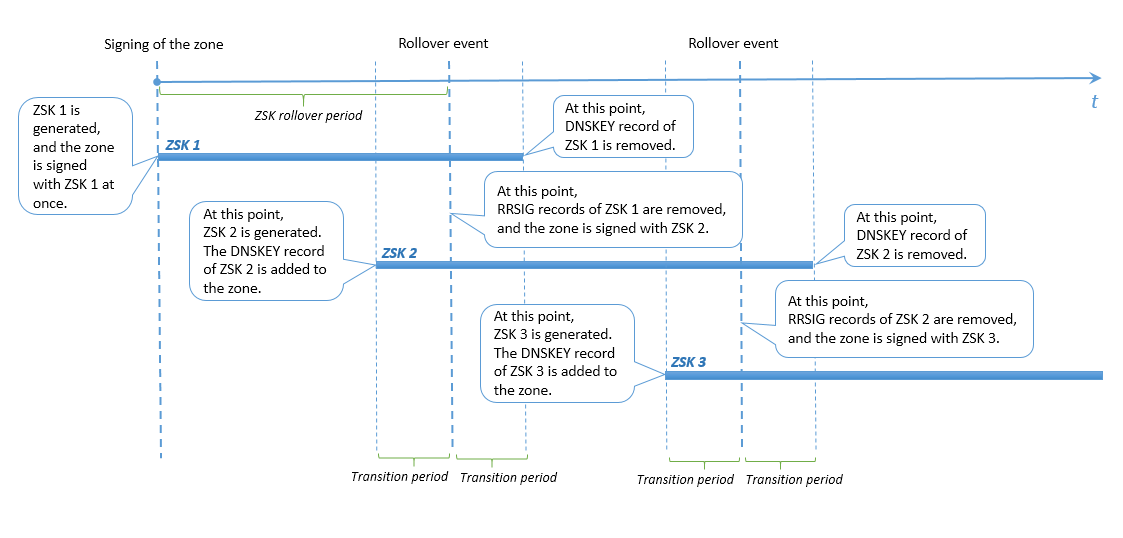
Jotta toissijaisilla ja välimuistipalvelimilla DNS on riittävästi aikaa synkronoitua ensisijaisen DNS-palvelimen kanssa, Plesk tekee seuraavaa:
Lisää vyöhykkeeseen uuden avaimen tiettyä aikaa ennen korvaustapahtumaa.
Poistaa edellisen avaimen saman tietyn ajan kuluttua korvaustapahtumasta.
Tätä tiettyä aikaa ennen tai jälkeen ZSK-korvausta kutsutaan Plesk-ohjelmassa siirtymäjaksoksi. Siirtymäjakso on joko 30 päivää tai vyöhykkeen SOA TTL- ja SOA Expire -arvojen summa (jos tuo summa on yli 30 päivää). Siirtymäjakso ei kuitenkaan voi olla pidempi kuin puolet ZSK-korvausjaksosta, muuten korvaustoiminto häiriintyisi ja vyöhykkeen allekirjoitukset muuttuisivat virheellisiksi.
Sen varmistamiseksi, että ZSK-korvaus suoritetaan oikein, Plesk asettaa rajoitukset seuraaville arvoille:
Vyöhykkeen SOA TTL- ja SOA Expire -arvot. Niiden summa ei voi olla pidempi kuin tietty laskettu arvo.
ZSK-korvausjakso. Se ei voi olla lyhyempi kuin tietty laskettu arvo.
Käyttäjän toimet ZSK-korvauksessa
Toimialueen DNS-vyöhykkeen omistajan ei tarvitse tehdä mitään, kun vyöhykkeen allekirjoitusavaimet korvataan.