(Plesk for Windows) Pleskin säätäminen vastaamaan PCI DSS -vaatimuksia
Tässä aiheessa opit, miten suojata palvelimesi ja saavuttaa PCI DSS -vaatimustenmukaisuus Microsoft Windows -pohjaisella palvelimella.
Varoitus: Suosittelemme lämpimästi, että määrität palvelinkäyttöjärjestelmän palomuurin estämään kaikki etäproseduurikutsut (RPC) ja kommunikoinnin Windows Management Instrumentation (WMI) -palveluihin.
Epävarmojen SSL/TLS-salausten ja -protokollien poistaminen käytöstä
SSL/TLS-salaukset ja -protokollat versioissa 1.0 ja 1.1 sisältävät haavoittuvuuksia ja aiheuttavat tietoturvariskin. PCI DSS suosittelee niiden poistamista käytöstä ja käyttämään TLS 1.2:ta tai uudempaa. Lue, miten epävarmat salaukset ja protokollat poistetaan käytöstä.
Etätyöpöytäyhteyksien suojaaminen
Man-in-the-middle-hyökkäysten estämiseksi ota käyttöön etätyöpöytäyhteyksien salaus.
Etätyöpöytäyhteyksien portin vaihtaminen
Jotkin PCI-skannerit ilmoittavat man-in-the-middle-hyökkäyksestä, jos RDP-porttia ei vaihdeta mukautettuun arvoon. Voit tehdä sen suorittamalla seuraavat vaiheet:
Suorita
regedit-apuohjelma napsauttamalla Käynnistä > Suorita, kirjoittamalla regedit ja napsauttamalla sitten OK.-
Muuta porttiarvoa muokkaamalla seuraavaa rekisteriavainta:
HKEY_LOCAL_MACHINESystemCurrentControlSetControlTerminalServerWinStationsRDP-TcpPortNumber
Pääsyn estäminen MySQL/MariaDB-tietokantapalvelimeen ulkoisista osoitteista
Käytä Pleskiin sisäänrakennettuja palomuuritoimintoja.
Kirjaudu sisään Pleskiin järjestelmänvalvojana.
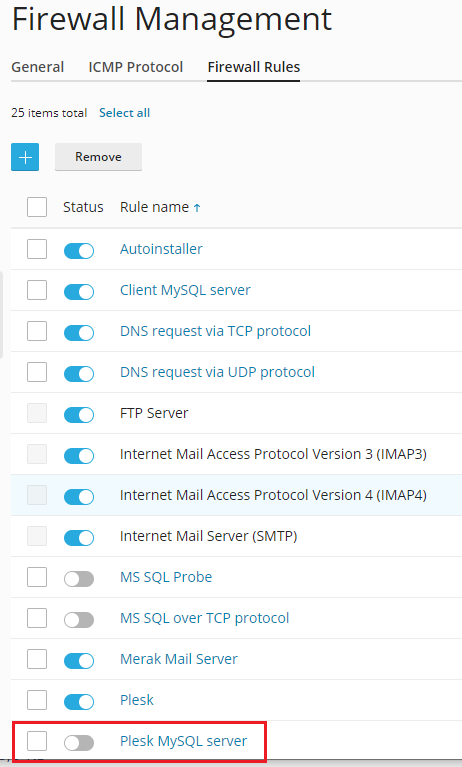
Siirry kohtaan Työkalut ja asetukset > Palomuuri (kohdassa ”Suojaus”).
-
Siirry välilehdelle ”Palomuurin säännöt” ja ota käyttöön sääntö ”Plesk MySQL server”.

FTP-yhteyksien suojaaminen
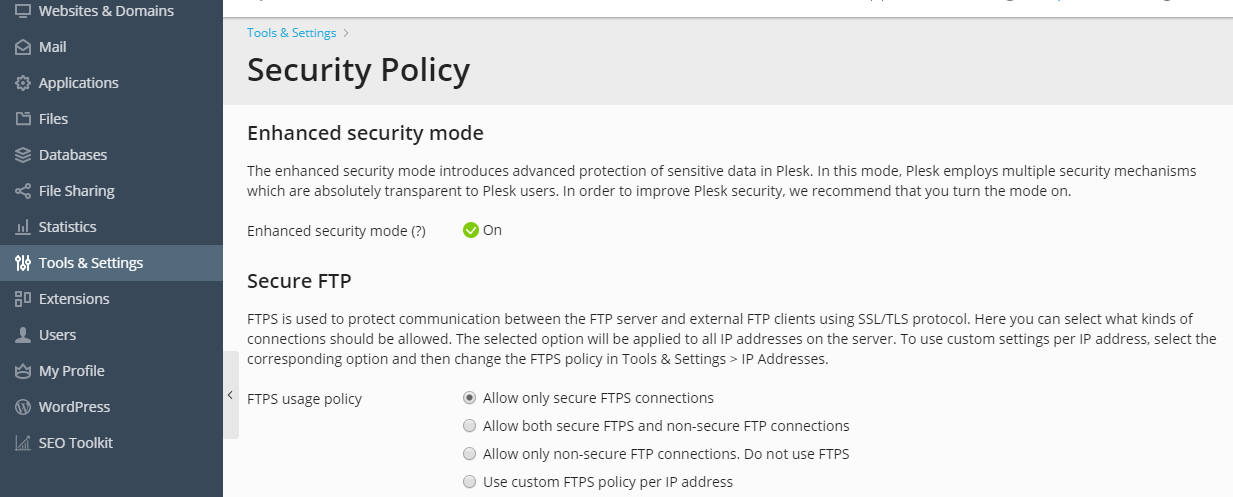
Jos sallit FTP-yhteydet palvelimeesi, sinun on estettävä kaikki FTP-yhteydet paitsi suojatut FTPS-yhteydet.
Jos haluat sallia palvelimeesi vain FTPS-yhteydet:
Siirry kohtaan Työkalut ja asetukset > Suojauskäytäntö.
-
Valitse vaihtoehto Sallii vain suojatut FTPS-yhteydet kohdassa FTPS:n käyttöä koskeva käytäntö.