
DKIM, SPF ja DMARC-suoja sekä ARC-tuki
yhteenveto: Plesk tukee nykyaikaisia roskapostintorjuntamekanismeja, joilla vahvistetaan postin lähettäjien identiteetti. Nämä ovat DKIM, SPF, DMARC ja ARC.
Tässä aiheessa opit määrittämään DKIM-, SPF- ja DMARC-suojan Pleskissä. Opit myös, miten ARC-tuki on toteutettu Pleskissä Linuxille.
Tässä on lyhyt yhteenveto tässä aiheessa kuvatuista kolmesta mekanismista ja niiden toiminnasta:
DKIM (DomainKeys Identified Mail) on menetelmä, jolla liitetään toimialueen identiteetti lähtevään viestiin ja vahvistetaan saapuvaan viestiin liittyvä toimialueen identiteetti kryptografisen todennuksen avulla.
SPF (Sender Policy Framework) on menetelmä, jolla estetään lähettäjän osoitteen väärentäminen, eli väärien lähettäjäosoitteiden käyttö. Sen avulla postipalvelin voi tarkistaa, että toimialueelta saapuva posti tulee isännältä, jonka toimialueen järjestelmänvalvoja on valtuuttanut. Lisäksi Plesk käyttää SRS (Sender Rewriting Scheme) -menetelmää, jotta välitetyt viestit voivat läpäistä SPF-tarkistuksen.
DMARC (Domain-based Message Authentication, Reporting and Conformance) on tekniikka, jolla laajennetaan SPF- ja DKIM-menetelmien ominaisuuksia. DMARC-käytäntö määrittää, miten vastaanottajan tulee käsitellä sähköpostiviestejä DKIM- ja SPF-tarkistusten tulosten perusteella.
ARC (Authenticated Received Chain) on tekniikka, jonka avulla välittävät postipalvelimet (esimerkiksi postituslistat ja postin edelleenlähetyspalvelut) voivat tallentaa sähköpostin todennustulokset erityisillä otsakkeilla. Tämä auttaa kohdepostipalvelinta vahvistamaan sähköpostin, jos välittävän postipalvelimen käsittely tekee sen SPF- ja DKIM-tietueista virheellisiä.
Postipalvelimen vaatimukset näille ratkaisuille ovat seuraavat:
Postipalvelin |
DKIM |
SPF* |
SRS |
DMARC |
ARC |
|---|---|---|---|---|---|
Postfix (Linux) |
➕ |
➕ |
➕ |
➕ |
➕ |
Qmail (Linux) |
➕ |
➕ |
➖ |
➕ |
➕ |
MailEnable Professional (Windows) |
➕ |
➖ |
➖ |
➖ |
➖ |
MailEnable Standard (Windows) |
Versio 9.16 tai uudempi |
➖ |
➖ |
➖ |
➖ |
SmarterMail (Windows) |
➕ |
➖ |
➕ |
➕ |
➖ |
IceWarp (Windows) |
➕ |
➖ |
➕ |
➖ |
➖ |
Tässä taulukossa ‘+’ tarkoittaa, että ratkaisu on tuettu kaikissa versioissa, jotka ovat tuettuja Plesk Obsidianissa. ‘-‘ tarkoittaa, että ratkaisua ei tueta.
Muista: *Yllä olevassa taulukossa SPF-tuki tarkoittaa SPF:ää saapuvalle postille. Linux-postipalvelimet on merkitty ‘+’-merkillä, koska Plesk for Linux tukee SPF:ää sekä saapuvalle että lähtevälle postille. Windows-postipalvelimet on merkitty ‘-’-merkillä, koska Plesk for Windows tukee SPF:ää vain lähtevälle postille.
DKIM
DKIM:n käyttöönotto toimialueelle lisää erityisen otsakkeen jokaiseen toimialueelta lähetettyyn sähköpostiin. Tämä otsake sisältää kryptografisen yksityisen avaimen. Vastaanottavat postipalvelimet käyttävät julkista avainta varmistaakseen, että sähköposti on todella lähetetty toimialueelta eikä kukaan ole muokannut sähköpostin sisältöä siirron aikana. Sähköpostit, joissa ei ole tätä otsaketta, tunnistetaan todentamattomiksi.
Jotta DKIM-tuki toimisi, Plesk käyttää ulkoisen kirjaston (Linux) tai Pleskin mukana toimitetun postipalvelimen (Windows) toimintoja.
DKIM:n käyttöönotto tai poistaminen palvelimella
DKIM on Pleskissä oletusarvoisesti käytössä. Jos haluat poistaa DKIM:n käytöstä tai pitää sen käytössä vain lähtevälle tai saapuvalle postille, siirry kohtaan Työkalut ja asetukset > Postipalvelimen asetukset (kohdassa ”Posti”), vieritä alas osioon ”DKIM-roskapostisuojaus” ja poista valinta jostakin seuraavista valintaruuduista tai molemmista:
”Salli lähtevän postin allekirjoittaminen”. Tämä asetus mahdollistaa asiakkaiden hallita lähtevän postin DKIM-allekirjoitusta toimialuekohtaisesti.
(Plesk for Linux) ”Vahvista saapuva posti”. Tämä asetus ottaa käyttöön DKIM-tarkistuksen kaikelle saapuvalle postille. Kaikki viestit tarkistetaan, ja jos tarkistus epäonnistuu, ne merkitään erityisellä otsakkeella.
Muista: Et voi poistaa DKIM-tarkistusta saapuvalta postilta, jos DMARC on käytössä.
DKIM:n käyttöönotto toimialueella
Jos DKIM-allekirjoitus on käytössä palvelimella, uudet toimialueet, joiden DNS- ja postiisännöinti on Pleskissä, allekirjoittavat lähtevän postin DKIM-allekirjoituksella oletusarvoisesti.
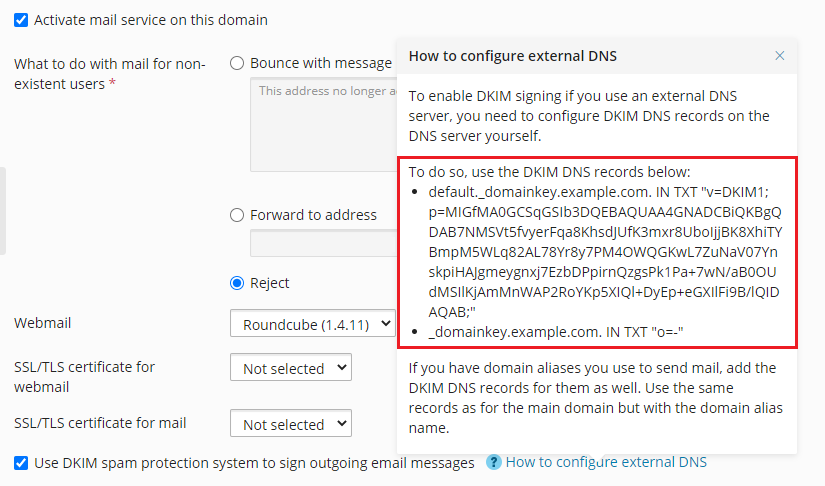
Toimialueet, jotka käyttävät ulkoista DNS-palvelinta, eivät voi ottaa DKIM:ää käyttöön oletusarvoisesti. Lähtevän postin allekirjoittaminen DKIM:llä tarkoittaa, että Plesk lisää toimialueen DNS-vyöhykkeeseen seuraavat kaksi tietuetta (example.com tarkoittaa toimialuettasi):
default._domainkey.example.comsisältää luodun avaimen julkisen osan._ domainkey.example.comsisältää DKIM-käytännön. Voit muokata tätä käytäntöä.
Toisin kuin Pleskissä isännöidyille toimialueille, Plesk ei voi lisätä näitä tietueita toimialueille, jotka käyttävät ulkoista DNS-palvelinta. Näiden toimialueiden kohdalla DKIM on otettava käyttöön manuaalisesti.
Jos haluat ottaa käyttöön lähtevän postin DKIM-allekirjoituksen toimialueelle, joka käyttää ulkoista DNS-palvelinta:
Siirry kohtaan Verkkosivustot ja toimialueet > oma toimialueesi > ”Posti”-välilehti > Postiasetukset.
Pidä valintaruutu ”Käytä DKIM-roskapostisuojausjärjestelmää lähtevien sähköpostiviestien allekirjoittamiseen” valittuna.
-
Napsauta ”Kuinka määrittää ulkoinen DNS” -vihjettä. Kopioi siellä näkemäsi kaksi DNS-tietuetta ja lisää ne DNS-palvelimeen.
Muista: Jos sinulla on toimialueen aliaksia, joita käytät postin lähettämiseen, lisää niille myös DKIM DNS -tietueet. Käytä samoja tietueita kuin päätoimialueella, mutta vaihda toimialueen aliasnimi.

SPF ja SRS
SPF (Sender Policy Framework) on menetelmä, jolla estetään lähettäjän osoitteen väärentäminen, eli väärien lähettäjäosoitteiden käyttö. SPF:n avulla toimialueen järjestelmänvalvoja voi asettaa käytännön, joka valtuuttaa tietyt isännät lähettämään postia toimialueelta. Vastaanottava postipalvelin tarkistaa, että toimialueelta saapuva posti tulee isännältä, jonka toimialueen järjestelmänvalvoja on valtuuttanut. SPF perustuu lähettäjän DNS-vyöhykkeeseen järjestelmänvalvojan määrittämiin sääntöihin.
Pleskissä voit asettaa SPF-käytännön lähtevälle postille määrittämällä säännöt DNS-tietueeseen. Pleskissä Linuxille SPF tarkistaa myös oletusarvoisesti saapuvan postin.
Kun SPF on määritetty, postipalvelin tarkistaa saapuvan postin seuraavien algoritmivaiheiden mukaisesti:
-
Lue paikalliset säännöt.
Paikalliset säännöt ovat roskapostisuodattimen käyttämiä sääntöjä. Esimerkki paikallisesta säännöstä voi olla seuraava:
a:test.plesk.com. -
Hae lähettäjän DNS SPF -tietue (jos sellainen on).
Esimerkki SPF-tietueesta voi olla seuraava:
example.com. TXT v=spf1 +a +mx -all -
Yhdistä paikalliset säännöt ja SPF-tietue tuloksena syntyväksi käytännöksi.
Esimerkissämme tuloksena syntyvä käytäntö on
example.com. TXT v=spf1 +a +mx +a:test.plesk.com -all.Muista: Jos postipalvelin ei tunnista SPF-tietuetta, myös paikalliset säännöt jätetään huomioimatta.
Tarkista posti edellisessä vaiheessa syntyneen käytännön perusteella.
-
Lue arvaussäännöt.
Arvaussäännöt ovat yleisiä sääntöjä, jotka ohittavat SPF-tietueen. Esimerkki arvaussäännöstä voi olla seuraava:
v=spf1 +a/24 +mx/24 +ptr ?all. Tarkista posti vain arvaussääntöjen perusteella.
Vertaa kahden tarkistuksen tuloksia: tarkistusta, joka tehtiin tuloksena syntyvää käytäntöä (vaihe 4) vastaan, ja tarkistusta, joka tehtiin vain arvaussääntöjä vastaan (edellinen vaihe). Käytä sitä tarkistusta, jonka tulos on sallivampi.
Lisätietoja SPF-tarkistusten tiloista.
Lähtevälle postille SPF-käytännön asettamiseksi:
Siirry kohtaan Työkalut ja asetukset > DNS-asetukset (kohdassa ”Yleiset asetukset”) ja muokkaa SPF:ään liittyvää TXT-DNS-tietuetta. Tämä DNS-tietue on aina läsnä palvelinkohtaisessa DNS-mallissa. Tässä on esimerkki Pleskin luomasta SPF-tietueesta:
example.com. TXT v=spf1 +a +mx +a:test.plesk.com -all
Tämän tietueen osat tarkoittavat seuraavaa:
Osa |
Kuvaus |
|---|---|
|
Toimialue käyttää SPF:n versiota 1. |
|
Kaikki ”A”-tietueiden isännät on valtuutettu lähettämään postia. |
|
Kaikki ”MX”-tietueiden isännät on valtuutettu lähettämään postia. |
|
Toimialue test.plesk.com on valtuutettu lähettämään postia. |
|
Kaikki muut toimialueet eivät ole valtuutettuja lähettämään postia. |
Lue lisää SPF DNS -tietueiden syntaksista. Käytäntömerkintä on saatavilla osoitteessa RFC7208.
(Plesk for Linux) Jos haluat määrittää SPF:n tarkistamaan saapuvan postin:
Siirry kohtaan Työkalut ja asetukset > Postipalvelimen asetukset (kohdassa ”Posti”) ja vieritä alas osioon ”SPF-roskapostisuojaus”.
-
Valitse vaihtoehto SPF-tarkistustilan pudotusvalikosta määrittääksesi, miten sähköpostia käsitellään, kun SPF soveltaa paikallisia ja arvaussääntöjä:
Vain luo Received SPF -otsakkeita, älä koskaan estäu00a0– hyväksy kaikki saapuvat viestit SPF-tarkistuksen tuloksista riippumatta.
Käytä väliaikaisia virheilmoituksia, jos DNS-haussa on ongelmia – hyväksy kaikki saapuvat viestit SPF-tarkistuksen tuloksista riippumatta, myös silloin, kun SPF-tarkistus epäonnistui DNS-hakuongelmien vuoksi.
Hylkää posti, jos SPF antaa tuloksen ”fail” (hylkää) – hylkää viestit lähettäjiltä, joilla ei ole valtuutusta käyttää kyseistä toimialuetta.
Hylkää posti, jos SPF antaa tuloksen ”softfail” – hylkää viestit lähettäjiltä, joita SPF-järjestelmä ei pysty tunnistamaan valtuutetuiksi tai jotka eivät ole valtuutettuja, koska toimialueelle ei ole julkaistu SPF-tietueita.
Hylkää posti, jos SPF antaa tuloksen ”neutral” – hylkää viestit lähettäjiltä, joita SPF-järjestelmä ei pysty tunnistamaan valtuutetuiksi tai jotka eivät ole valtuutettuja, koska toimialueelle ei ole julkaistu SPF-tietueita.
**Hylkää posti, jos SPF ei anna tulosta
-
Jos haluat määrittää paikalliset säännöt, kirjoita tarvitsemasi säännöt Paikalliset SPF-säännöt -kenttään.Esimerkiksi: include:spf.trusted-forwarder.org.
-
Voit myös määrittää arvaussäännöt SPF-arvaussäännöt -kenttään.
Esimerkiksi: v=spf1 +a/24 +mx/24 +ptr ?all
-
Jos haluat määrittää mielivaltaisen virheilmoituksen, joka palautetaan SMTP-lähettäjälle, kun viesti hylätään, kirjoita se SPF-selitysteksti -kenttään.
Jos arvoa ei määritetä, oletusteksti käytetään ilmoituksena.
Viimeistele asennus napsauttamalla OK.
(Plesk for Linux) Jos haluat poistaa SPF-tarkistuksen käytöstä saapuvalle postille:
Siirry kohtaan Työkalut ja asetukset > Postipalvelimen asetukset (kohdassa ”Posti”).
Kohdassa ”DMARC” poista valinta valintaruudusta ”Ota DMARC käyttöön saapuvan postin tarkistamiseksi”, jos se on valittuna.
Kohdassa ”SPF-roskapostisuojaus” poista valinta valintaruudusta ”Ota SPF-roskapostisuojaus käyttöön saapuvan postin tarkistamiseksi” ja napsauta sitten OK.
SRS:n käyttö
SPF:n ohella jotkin Pleskin postipalvelimet tukevat SRS:ää (Sender Rewriting Scheme), eli mekanismia lähettäjäosoitteiden uudelleenkirjoittamiseen, kun sähköposti välitetään siten, että välitetty sähköposti pysyy SPF-yhteensopivana. SRS auttaa varmistamaan, että viestit toimitetaan SPF:ää käytettäessä.
SRS käytetään automaattisesti, kun viestejä välitetään Pleskissä isännöidyistä postilaatikoista.
SRS-toiminnallisuuden tarjoamiseksi Plesk käyttää ulkoisen kirjaston (Linux) tai postipalvelinohjelmiston (Windows) ominaisuuksia.
DMARC
DMARC (Domain-based Message Authentication, Reporting and Conformance) on tekniikka, jolla laajennetaan SPF- ja DKIM-lähettäjäkäytäntöjen ominaisuuksia. DMARC-käytäntö määrittää, miten vastaanottajan tulee käsitellä sähköpostiviestejä DKIM- ja SPF-tarkistusten tulosten perusteella. Tämä tekniikka perustuu lähettäjän DNS-vyöhykkeeseen määritettyihin sääntöihin.
Pleskissä voit asettaa DMARC-käytännön lähtevälle postille määrittämällä säännöt DNS-tietueeseen.
Muista: Pleskissä Linuxille ja SmarterMailia käyttävässä Pleskissä Windowsille DMARC tarkistaa myös oletusarvoisesti saapuvan postin.
Jos haluat määrittää mukautetun DMARC-käytännön lähtevälle postille:
Siirry kohtaan Työkalut ja asetukset > DNS-asetukset (kohdassa ”Yleiset asetukset”).
Muokkaa DMARC-käytäntöön liittyviä DNS-tietueita. Nämä DNS-tietueet ovat aina läsnä palvelinkohtaisessa DNS-mallissa. Sen sijaan DKIM-tietueet lisätään yksittäisten toimialueiden DNS-vyöhykkeisiin, kun DKIM otetaan käyttöön toimialueella.
Esimerkiksi Pleskin oletus-DMARC-käytäntö on määritetty seuraavalla tietueella:
_dmarc.<domain>. TXT v=DMARC1; adkim=s; aspf=s; p=quarantine
Tämän käytännön mukaan vastaanottavan postipalvelimen tulisi siirtää sähköpostit, jotka eivät läpäise DKIM- ja SPF-tarkistuksia, karanteeniin. Karanteeni tarkoittaa, että sähköpostit siirretään roskapostikansioon ja merkitään epäilyttäviksi. Voit määrittää tiukemman käytännön. Vastaanottavalla palvelimella on kuitenkin vapaus soveltaa omaa käytäntöään saapuvaan postiin.
Lisätietoja DMARC:stä, mukaan lukien käytäntömerkinnät.
Toimialueilla on myös omat yksittäiset DMARC-käytännöt, joita asiakkaat voivat muokata. Uusilla toimialueilla, joiden DNS- ja postiisännöinti on Pleskissä, DMARC-karanteenikäytäntö on oletusarvoisesti käytössä.
Jos haluat poistaa DMARC-tarkistuksen käytöstä saapuvalle postille:
Siirry kohtaan Työkalut ja asetukset > Postipalvelimen asetukset (kohdassa ”Posti”).
Kohdassa DMARC poista valinta valintaruudusta ”Ota DMARC käyttöön saapuvan postin tarkistamiseksi” ja napsauta sitten OK.
(Plesk for Linux) ARC
ARC (Authenticated Received Chain) on tekniikka, jonka avulla välittävät postipalvelimet voivat lisätä ylimääräisen todennuskerroksen sähköposteihin, jotka välitetään tai lähetetään postituslistalta, lisäämällä sähköposteihin ylimääräisiä otsakkeita. Näin lopullinen vastaanottava postipalvelin voi (mutta sen ei tarvitse) pitää sähköpostia laillisena, vaikka se ei läpäisisi sen SPF-, DKIM- ja/tai DMARC-tarkistuksia.
Muista: ARC on tuettu kaikilla Plesk Obsidian 18.0.58 -palvelimilla ja sitä uudemmilla palvelimilla, joilla on käytössä Postfix- tai qmail-postipalvelin. Tällä hetkellä ARC on tuettu vain Pleskissä Linuxille, koska mikään Pleskissä Windowsille tuetuista postipalvelimista ei tue ARC:ta.
Muista: ARC-tuen toteutus Pleskissä täyttää Googlen vaatimuksen lisätä ARC-otsakkeita välitettyyn postiin lähettäjille, jotka lähettävät 5000 tai useampia viestejä päivässä Gmail-tileille.
Rajoitukset
ARC-otsakkeita ei lisätä postituslistalle lähetettyyn postiin.
Plesk ei vahvista ARC-otsakkeita saapuvalle postille.
ARC-tuen käyttöönotto
(Plesk for Linux) Jos haluat ottaa ARC-tuen käyttöön palvelimellasi:
Siirry kohtaan Työkalut ja asetukset > Postipalvelimen asetukset (kohdassa ”Posti”).
Kohdassa ”DKIM-roskapostisuojaus” valitse ”Salli lähtevän postin allekirjoittaminen” -valintaruutu.
(Suositeltava) Kohdassa ”SPF-roskapostisuojaus” valitse ”Ota SPF-roskapostisuojaus käyttöön saapuvan postin tarkistamiseksi” -valintaruutu.
(Suositeltava) Kohdassa ”DMARC” valitse ”Ota DMARC käyttöön saapuvan postin tarkistamiseksi” -valintaruutu.
Valitse OK.
ARC-otsakkeita voidaan nyt lisätä lähtevään postiin, joka välitetään Pleskin välitysominaisuuden kautta tai lähetetään automaattivastaajalta.
Kun ARC-tuki on otettu käyttöön palvelimellasi, ARC voidaan ottaa käyttöön yksittäisille postitoimialueille.
Muista: Jotta ARC-allekirjoitukset olisivat voimassa, DKIM:n toimimiseen tarvittavat DNS-tietueet on määritettävä oikein toimialueelle, joka isännöi välittävää postitiliä.
(Plesk for Linux) Jos haluat ottaa ARC:n käyttöön toimialueelle:
Siirry kohtaan Verkkosivustot ja toimialueet, etsi postitilin isännöivä toimialue, siirry ”Posti”-välilehdelle ja napsauta sitten Postiasetukset.
Valitse valintaruutu ”Käytä DKIM-roskapostisuojausjärjestelmää lähtevien sähköpostiviestien allekirjoittamiseen” ja napsauta sitten OK.
ARC-otsakkeita lisätään nyt lähtevään postiin, joka välitetään Pleskin välitysominaisuuden kautta tai lähetetään automaattivastaajalta mistä tahansa toimialueella isännöidystä postitilistä.