Salasanan vahvuuskäytännön määrittäminen
yhteenveto: Heikot salasanat voidaan helposti murtaa brute-force-hyökkäyksellä. Tämä antaa hyökkääjille tietyn tason pääsyn palvelimelle, minkä avulla he voivat muokata isännöityjä verkkosivustoja, lähettää roskapostia, varastaa tietoja ja muuta.
Voit määrittää palvelinlaajuisen salasanan vahvuuskäytännön, joka pakottaa vähimmäissalasanan vahvuuden kaikille palvelimella uusille luoduille salasanoille. Vahvat salasanat tekevät brute-force-hyökkäyksistä epäkäytännöllisiä tai jopa mahdottomia toteuttaa.
Salasanan vahvuus kuvaa, kuinka hyvin salasana kestää arvaamista tai brute-force-hyökkäyksiä. Se riippuu useista tekijöistä, kuten:
Salasanan pituus.
Sisältääkö salasana sekä pieniä että isoja kirjaimia.
Salasanassa käytettyjen eri merkkityyppien määrä (numerot, erikoismerkit ja muut).
Sisältääkö salasana yhden tai useamman sanakirjasanan.
Jos käyttäjät asettavat heikkoja salasanoja (esimerkiksi koska ne ovat helpompia muistaa), he voivat tahattomasti altistaa palvelimen hyökkäyksille. Esimerkiksi:
Jos postilaatikon salasana murtuu, hyökkääjä voi käyttää postilaatikkoa roskapostin lähettämiseen, mikä voi johtaa palvelimesi IP-osoitteen lisäämiseen DNS Blackhole -listoille.
Jos järjestelmän käyttäjän salasana murtuu, hyökkääjä voi lisätä asiakkaan verkkosivustoille haitallista koodia.
Kaikki tämä voi aiheuttaa taloudellista ja maineeseen liittyvää vahinkoa sekä tietojen menetystä.
Estääksesi käyttäjiä asettamasta heikkoja salasanoja voit määrittää palvelinlaajuisen salasanan vahvuuskäytännön. Käytäntö koskee monia (mutta ei kaikkia) salasanoja, joita käyttäjä voi asettaa Pleskissä. Aina kun Pleskin käyttäjä asettaa tai vaihtaa salasanan, hänen on muutettava salasanaa, kunnes se täyttää voimassa olevan salasanan vahvuuskäytännön vaatimukset.
Muista: Salasanan vahvuuskäytäntöä ei sovelleta Pleskin automaattisesti luomiin salasanoihin. Plesk luo aina ”erittäin vahvoja” salasanoja. Tämä toiminta on oletusarvoinen, eikä sitä voi muuttaa.
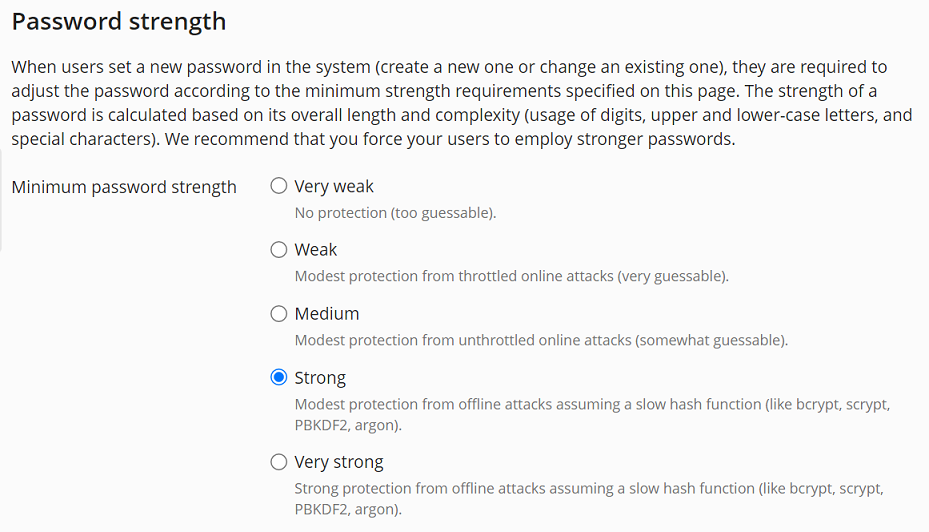
Voit valita viidestä salasanan vahvuustasosta, jotka vaihtelevat tasosta ”Erittäin heikko” tasoon ”Erittäin vahva”. Mitä tiukempi käytäntö on, sitä pienempi on todennäköisyys, että käyttäjän salasana on altis brute-force-hyökkäykselle.
Tapa, jolla Plesk luo vahvoja salasanoja ja arvioi salasanan vahvuutta, vastaa läheisesti suosittujen kolmannen osapuolen salasanageneraattoreiden tapaa. Näin voit olla varma, että esimerkiksi 1Passwordin luoma vahva salasana tunnistetaan Pleskissä vahvaksi. Lue, miten Plesk laskee salasanan vahvuuden.
Oletusarvoisesti salasanan vahvuuskäytännöksi on asetettu ”Vahva”. Voit halutessasi ottaa käyttöön heikomman käytännön, jos esimerkiksi käytät kolmannen osapuolen salasanageneraattoria, jonka salasanoja Plesk ei hyväksy riittävän vahvoiksi.
Muista: Vähimmäissalasanan vahvuuden muuttaminen ei vaikuta jo asetettuihin salasanoihin. Muutos koskee vain niitä salasanoja, jotka asetetaan vähimmäissalasanan vahvuuden muuttamisen jälkeen.
Salasanan vahvuuskäytäntöä sovelletaan seuraaviin salasanoihin:
Salasanat, joilla kirjaudutaan sisään Pleskiin.
Tilauksen järjestelmän käyttäjien salasanat.
Tietokannan käyttäjien salasanat.
Postilaatikoiden salasanat.
Salasanan vahvuuskäytäntöä ei sovelleta seuraaviin salasanoihin:
Pleskissä isännöityjen sovellusten salasanat (esimerkiksi WordPress, Joomla! ja muut).
Pleskin hallinnoimien palvelujen salasanat (Git, Docker).
Varmuuskopioiden salauksen salasanat.
Etävarmuuskopiotallennustilan salasanat.
Salasanan vahvuuskäytännön muuttamiseksi:
Siirry kohtaan Työkalut ja asetuksetu00a0>u00a0**Suojauskäytäntö** (kohdassa “Suojaus”) ja vieritä alas kohtaan “Salasanan vahvuus”.
Valitse kohdassa “Salasanan vähimmäisvahvuus” haluamaasi salasanan vahvuuskäytäntöä vastaava valintanappi.
Valitse OK.
Uusi salasanakäytäntö on nyt voimassa, ja sitä sovelletaan aina, kun käytäntöön kuuluva salasana asetetaan tai vaihdetaan.