
サーバ設定
ここでは、一般的な Plesk サーバ設定について説明します。統計に関連するパラメータセットや、顧客に対するサーバ全体のパーミッションなどの各種オプションが含まれます。サーバの全般設定を変更するには、[ツールと設定] > [サーバ設定]([一般設定]の下)の順に選択します。
統計オプション
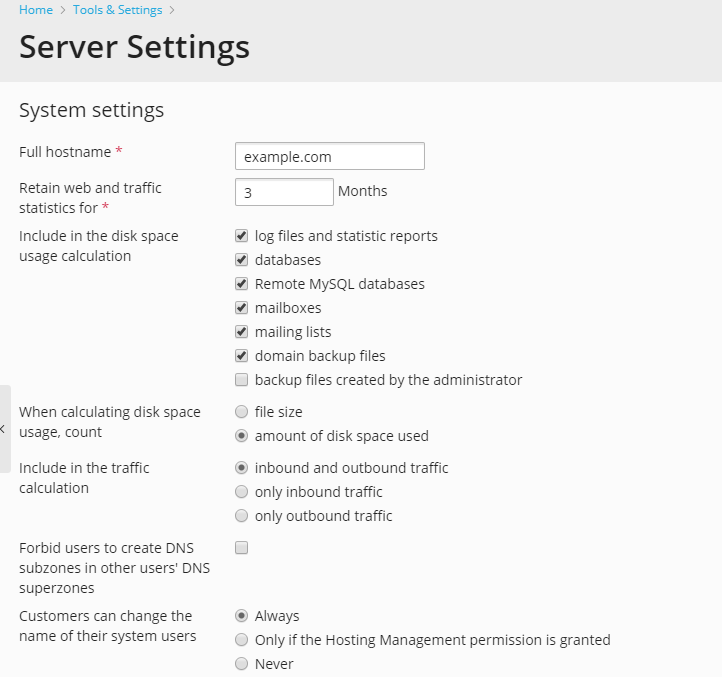
以下の統計関連オプションを構成することができます。
-
"ウェブおよびトラフィック統計の保持期間"
Here you set the period for which the server will store web statistics and traffic statistics gathered by the Webalizer or GoAccess programs. By default, Plesk keeps the data for the last three months.
-
"ディスクスペース使用量の計算に含める"
ディスクスペース使用量を計算するときに Plesk が考慮するオブジェクトタイプを選択します。
-
(Plesk for Linux)"ディスクスペース使用量の計算時の基準"
各オブジェクトによるディスクスペース使用量を Plesk がどのように計算するかを定義します。計算基準として、サイズまたはディスクスペース使用量を選択できます。Plesk でディスクスペース使用量を正確に計算する方法については、「ディスクスペース使用量の計算について」セクションを参照してください。
-
"トラフィック計算に含める"
トラフィック計算で Plesk がカウントするトラフィックのタイプ(受信、送信、またはその両方)を選択します。
その他のオプション
統計に関連する設定のほかに、以下の設定を編集することができます。
-
"フルホスト名"
Plesk サーバのホスト名
-
"ユーザが他のユーザの DNS スーパーゾーン内に DNS サブゾーンを作成することを禁止する"
顧客がドメインを作成する際は、セカンドレベルドメイン名(example.com など)以外に、サードレベルまたはそれ以下のレベルのドメイン名(doc.example.com など)を指定することもできます。オリジナルのドメイン名 example.com を作成した顧客以外の顧客が doc.example.com の作成を試みても、このオプションがオンの場合には、サブドメインを作成できません。
このオプションはオンにすることをお勧めします。オフにすると、ユーザが偽装サブドメインを作成することや、ウェブサイトやメールアカウントをセットアップしてスパム行為、フィッシング詐欺、個人情報の盗難などに悪用することが可能になるためです。
-
"顧客によるシステムユーザ名の変更を禁止する"
ホスティング顧客用に契約を追加する際には、この契約に紐付くシステムユーザ名を指定します。顧客はこのユーザとして FTP または SSH 経由でサーバにアクセスし、ファイルシステムの操作などを行います。
デフォルトで、顧客は自分の契約に紐付けられたシステムユーザ名を変更することができますが、このオプションを使用すれば、顧客によるシステムユーザ名の変更を禁止することができます。
注釈
このオプションは、ホスティング管理パーミッションが付与されていない顧客にのみ作用します。このパーミッションが付与されている顧客の場合、たとえこのオプションがオンになっていても、システムユーザ名を変更できます。
-
"顧客とリセラーによるメインドメイン名の変更を禁止する"
Plesk は契約のメインドメインと契約を同時に作成します。メインドメインと契約は同じ名前になります。この設定をオンにすると、顧客とリセラーがメインドメイン名を変更することを禁止できます。設定をオンにしても、管理者や追加の Plesk 管理者は引き続き顧客やリセラーの契約の名前を変更できます。
"ウェブサイトの優先ドメイン"
IP アドレスの匿名化とログローテーション
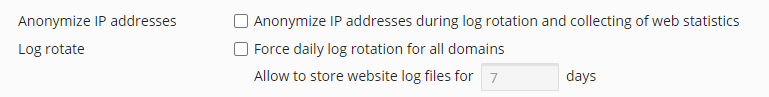
GDPR では、IP アドレスは個人情報とみなされます。顧客やリセラーの個人情報を保護し、サーバの GDPR コンプライアンスを確保するために、以下のことを実行できます。
ウェブ統計とメールログで IP アドレスを匿名化する。
すべてのドメインとサービスプランを対象に、毎日のログローテーションを強制実行する。
IP アドレスの匿名化機能は、Plesk の Linux 版と Windows 版で処理が異なります。
-
(Plesk for Linux)IPv4 アドレスの最後のオクテットと IPv6 アドレスの最後のグループがゼロになります。Plesk は以下のログのログローテーション中にのみ IP アドレスを匿名化します。
/var/log/httpd/*/var/log/nginx/*/var/log/maillog/var/log/fail2ban.log/var/log/modsec_audit.log/var/www/vhosts/*/logs/*
(Plesk for Windows)IIS、FTP、メールログで顧客とリセラーの IP アドレスのロギングが無効になります。IP アドレスの匿名化は、このオプションが有効になっていれば、ログローテーションに関わらず機能します。
ログローテーションを有効にすると、ログに含まれる個人情報が必要な期間だけ保存されるようになります(GDPR の第 5 項 (1)(e) を参照)。
ログローテーションでは、指定した日付より古いログファイルが自動的に削除されます。サーバ全体のログローテーション設定により、特定のドメインやサーバプランのログローテーション設定(既存のものと今後作成されるもの)が上書きされます。Plesk for Linux では、以下のログがログローテーションの対象となります。
/var/log/nginx/*
/var/log/maillog
/var/www/vhosts/*/logs/*
/var/log/plesk/xferlog.processed
/var/log/fail2ban.log
/var/log/modsec_audit.log
サーバの GDPR コンプライアンスを確保するには:
[ツールと設定] > [サーバ設定]([一般設定]の下)の順に選択します。
[ログローテーション中およびウェブ統計の収集中に IP アドレスを匿名化](Plesk for Linux)または[IS、FTP、メールログで IP ロギングを無効にする](Plesk for Windows)をオンにします。
[すべてのドメインを対象にログローテーションを毎日実行]をオンにして、ログファイルを保存する日数は「7」のままにします。ログファイルを 7 日より長く保存することはお勧めしません。
[OK]をクリックします。